Log360
위협 탐지부터 조사 및 대응까지, 지능형 통합 SIEM 솔루션
ManageEngine Log360은 보안 정보 및 이벤트 관리(SIEM)를 중심으로 데이터 유출 방지(DLP), 클라우드 접근 보안 중개(CASB), 위협 탐지 및 대응 기능을 제공하는 통합 보안 운영 플랫폼입니다.
온프레미스, 클라우드 및 하이브리드 환경에서 발생하는 보안 로그와 이벤트를 중앙에서 수집·분석하여 IT 인프라 전반에 대한 통합적인 보안 가시성을 제공합니다.
위협 인텔리전스, 머신러닝 기반 이상 징후 탐지, 실시간 이벤트 상관관계 분석 기술을 활용하여 잠재적인 보안 위협과 정교한 사이버 공격을 식별하고, 위험 수준에 따른 대응 우선순위 설정을 지원합니다.
또한 AI 기반 보안 분석과 자동화된 위협 탐지·조사·대응(TDIR) 기능을 통해 보안 사고의 원인을 신속하게 파악하고 대응 프로세스를 효율화하여, 기업의 보안 운영 역량과 전반적인 보안 수준을 강화합니다.
Log360의 주요 기능
자동화된 위협 탐지·조사·대응
위협 탐지부터 사고 대응까지, 보안 운영 프로세스를 자동화합니다.

지능형 위협 탐지 및 오탐 최소화
불필요한 보안 경고는 줄이고, 실제 위협에 대한 탐지 정확도를 높입니다.
대규모 IT 환경에서는 수많은 보안 이벤트와 경고가 발생합니다.
Log360은 정밀한 탐지 규칙 관리와 머신러닝 기반 분석을 통해 오탐(False Positive)을 줄이고, 보안 담당자의 경고 피로도(Alert Fatigue)를 완화합니다.

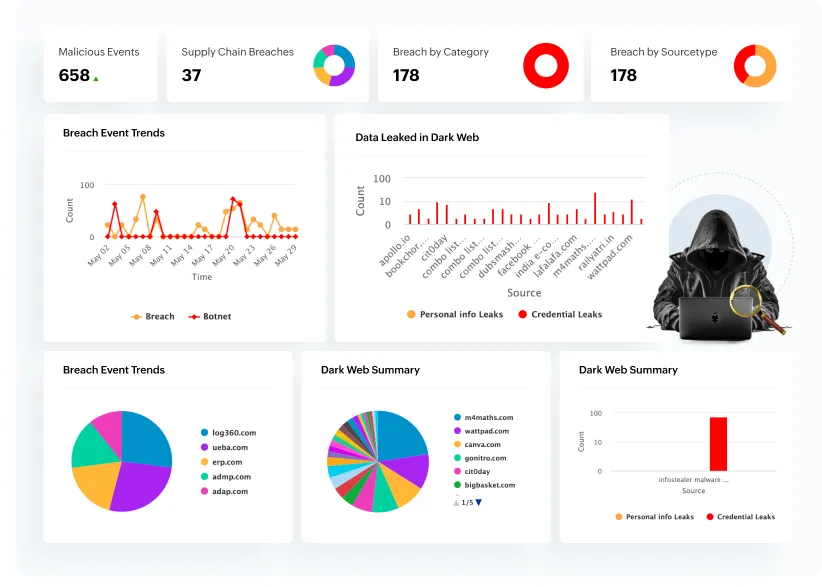
다크웹 모니터링 및 유출 정보 탐지
기업의 중요 정보가 악용되기 전에 유출 징후를 식별합니다.
Log360은 다크웹 모니터링 기능을 통해 외부에 노출된 계정 자격 증명과 민감 정보를 탐지하고, 기업에 영향을 미칠 수 있는 잠재적인 보안 위험을 사전에 파악하도록 지원합니다.
AI 기반 사용자 및 개체 행위 분석
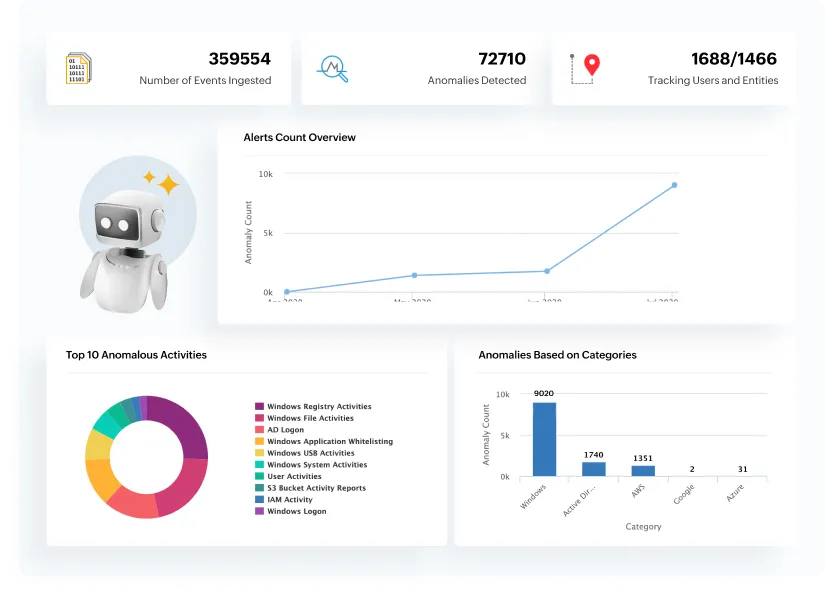
사용자와 시스템의 비정상적인 행동을 분석하여 내부 보안 위협을 식별합니다.
Log360은 사용자 및 개체 행위 분석(UEBA) 기술을 활용하여 조직 내 사용자와 시스템의 활동 패턴을 지속적으로 분석합니다.
머신러닝 기반 분석을 통해 정상적인 활동의 기준선을 설정하고, 기존 활동 패턴에서 벗어난 이상 징후를 식별하여 잠재적인 내부 위협을 탐지합니다.
AI 기반 보안 운영 및 사고 조사
AI를 활용하여 복잡한 보안 데이터 분석과 사고 조사 업무를 간소화합니다.
Log360은 AI 기반 기능을 보안 운영 전반에 적용하여 보안 담당자의 분석 업무를 지원합니다.
보안 로그와 경고에 대한 요약, 대응 조치 제안, 자동화된 사고 조사 기능을 통해 반복적인 분석 작업을 줄이고 보안 사고에 대한 이해도를 높입니다.

민감 데이터 보호 및 데이터 유출 방지(DLP)
기업의 중요 데이터를 식별하고, 무단 접근과 외부 유출 위험을 줄입니다.
Log360은 민감 데이터 검색, 분류 및 모니터링 기능을 통해 기업 내부의 중요 정보를 보호하고 데이터 유출 위험을 관리하도록 지원합니다.
자동화된 데이터 검색과 정책 기반 보호 기능을 통해 중요 정보의 저장 위치와 위험 수준을 파악하고, 비인가 변경 및 비정상적인 데이터 이동을 감지합니다.

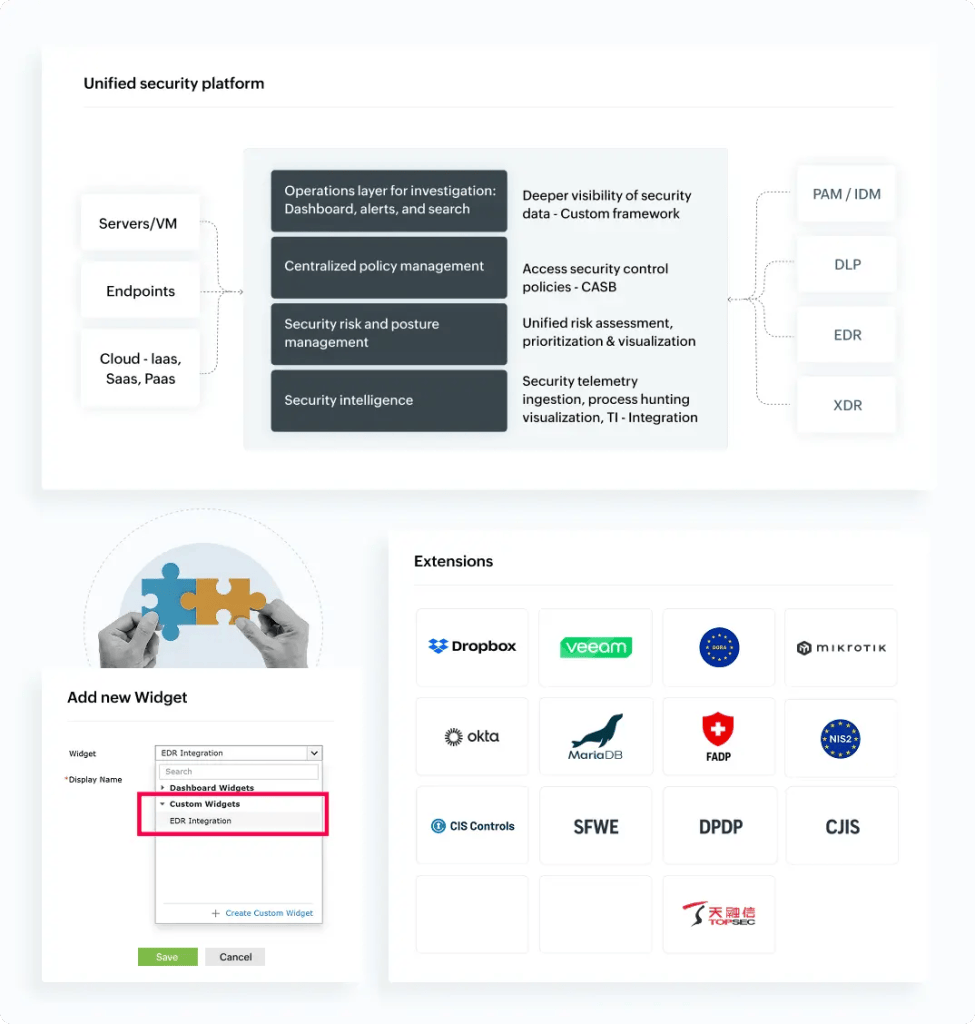
확장 가능한 통합 보안 플랫폼
분산된 보안 시스템을 연결하여 통합된 보안 가시성을 제공합니다.
Log360은 다양한 IT 인프라와 보안 솔루션을 연동할 수 있는 유연한 아키텍처를 제공합니다.
개방형 API와 확장 기능을 활용하여 여러 시스템에서 발생하는 데이터를 통합하고, 조직의 보안 요구사항에 맞게 플랫폼을 구성할 수 있습니다.
보안 상태 및 위험 관리
잠재적인 보안 취약 요소를 식별하고 보안 위험에 선제적으로 대응합니다.
Log360은 조직의 주요 IT 시스템에 대한 보안 구성 상태와 위험 수준을 분석하여 잠재적인 보안 취약 요소를 식별합니다.
Active Directory 및 Microsoft SQL Server와 같은 핵심 시스템의 보안 설정을 점검하고, 잘못된 구성이나 보안 통제의 미흡한 부분을 파악하도록 지원합니다.

보안 오케스트레이션·자동화 및 대응(SOAR)
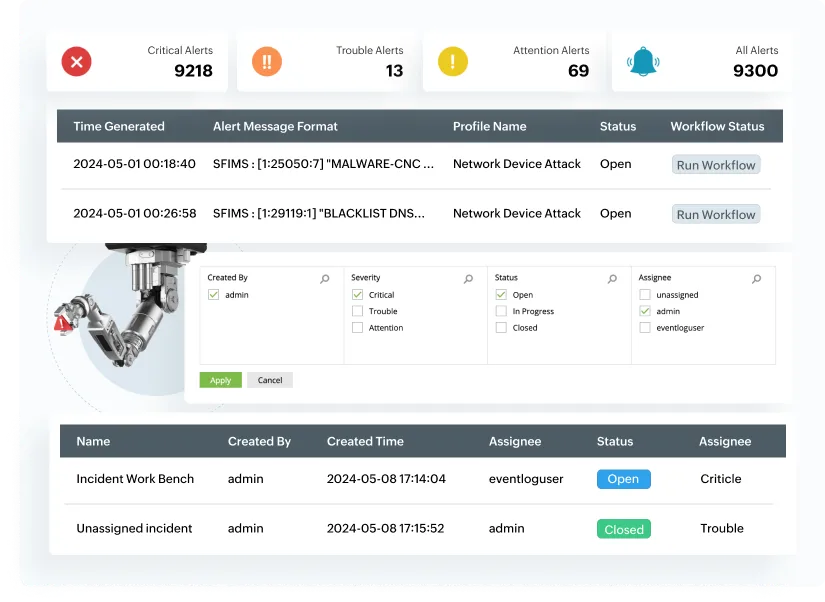
반복적인 보안 대응 업무를 자동화하여 사고 대응 속도를 높입니다.
Log360의 SOAR(Security Orchestration, Automation and Response) 기능은 보안 사고 처리 과정에서 발생하는 반복 작업을 자동화하고, 여러 보안 시스템 간의 대응 프로세스를 통합합니다.
사전 정의된 플레이북과 워크플로를 활용하여 보안 이벤트에 대한 조사, 분류 및 대응 절차를 체계적으로 수행할 수 있습니다.
이를 통해 분산된 보안 정보를 중앙에서 관리하고, 조직 환경에 적합한 통합 보안 운영 체계를 구성할 수 있습니다.
Log360의 동작 방식
지능형 위협 탐지 및 자동화된 보안 운영: Vigil IQ

Log360 Vigil IQ 아키텍처
중앙 집중식 로그 관리 및 실시간 보안 분석
다양한 IT 환경의 로그를 통합 수집하고 실시간으로 보안 이벤트를 분석합니다.
지능형 위협 탐지 및 경고 최적화
2,000개 이상의 탐지 규칙과 머신러닝 기반 분석으로 위협 탐지 정확도를 높입니다.
고급 위협 인텔리전스 분석
위협 인텔리전스와 다크웹 모니터링을 활용하여 잠재적인 보안 위협을 식별합니다.
자동화된 보안 사고 관리 및 대응
플레이북과 자동화 워크플로우를 통해 사고 조사 및 대응 프로세스를 효율화합니다.
데이터 유출 방지 및 민감 정보 보호
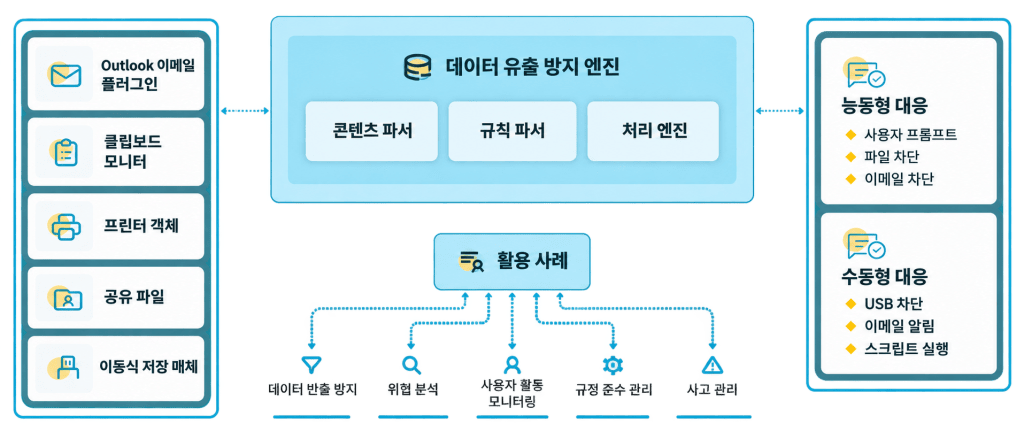
다양한 데이터 유출 경로 모니터링
Outlook 이메일, 클립보드, 프린터, 공유 파일 및 USB와 같은 이동식 저장 매체를 모니터링하여 주요 데이터 이동 경로에 대한 가시성을 확보합니다.
이를 통해 중요 정보의 무단 반출 가능성을 식별하고 데이터 보안 관리 범위를 확대합니다.
콘텐츠 및 정책 기반 데이터 분석
콘텐츠 파싱(Content Parsing)과 규칙 분석(Rule Parsing) 엔진을 활용하여 데이터의 내용과 보안 정책을 분석합니다.
사전에 정의된 보안 규칙에 따라 민감 정보의 유출 징후와 정책 위반 행위를 식별하고, 효과적인 데이터 보호를 지원합니다.
정책 기반 데이터 유출 차단 및 대응
탐지된 보안 위협과 정책 위반 행위에 대해 사용자 경고, 파일 및 이메일 차단, USB 사용 제한, 이메일 알림 및 스크립트 실행 등 다양한 대응 기능을 제공합니다.
이를 통해 비인가 데이터 반출을 제한하고 보안 정책의 일관된 적용을 지원합니다.
데이터 위험 분석 및 규정 준수 관리
데이터 유출 방지, 위험 분석, 사용자 활동 모니터링, 규정 준수 및 사고 관리 기능을 통해 기업의 데이터 보안 수준을 강화합니다.
중요 데이터와 관련된 사용자 활동을 분석하고 보안 사고 및 정책 위반 이력을 관리하여 내부 보안 통제와 감사 업무를 지원합니다.
Log360 연동 및 파트너십
클라우드부터 서버, 데이터베이스, 보안 솔루션까지.
Log360과 연결할 수 있는 112개 항목을 한곳에서 확인해 보세요.
전체 112개 보기목록 접기
- BACEN CMN 4,893/2021자세히 보기 →
- ANVISA 38/2020자세히 보기 →
- ANATEL자세히 보기 →
- ANAC CSA자세히 보기 →
- EU Cyber Resilience Act (CRA)자세히 보기 →
- SUSEP자세히 보기 →
- PNCiber자세히 보기 →
- NCA자세히 보기 →
- Nginx자세히 보기 →
- nFADP자세히 보기 →
- NIS2자세히 보기 →
- DORA자세히 보기 →
- Standard Framework for Education자세히 보기 →
- CIS자세히 보기 →
- Veeam log collector자세히 보기 →
- DPDP자세히 보기 →
- CJIS자세히 보기 →
- MariaDB자세히 보기 →
- Okta자세히 보기 →
- Mongo DB자세히 보기 →
- MikroTik자세히 보기 →
- Dropbox data connector자세히 보기 →
- Constella Intelligence자세히 보기 →
- Webroot자세히 보기 →
- STIX TAXII자세히 보기 →
- Alien Vault자세히 보기 →
- Threat Fox자세히 보기 →
- Palo Alto자세히 보기 →
- Barracuda자세히 보기 →
- Sophos자세히 보기 →
- Cisco자세히 보기 →
- Fortinet자세히 보기 →
- Endpoint Central자세히 보기 →
- File Server자세히 보기 →
- IBM AIX자세히 보기 →
- Linux/Unix자세히 보기 →
- Terminal Server자세히 보기 →
- Windows Workstation자세히 보기 →
- HP-UX자세히 보기 →
- Printer Server자세히 보기 →
- Windows Firewall자세히 보기 →
- FreeBSD UNIX자세히 보기 →
- HP자세히 보기 →
- Arista자세히 보기 →
- NetScreen자세히 보기 →
- Check Point자세히 보기 →
- pfSense자세히 보기 →
- F5자세히 보기 →
- SQL Server자세히 보기 →
- IIS Server자세히 보기 →
- Dell자세히 보기 →
- Stormshield자세히 보기 →
- Cisco Firepower자세히 보기 →
- Forcepoint자세히 보기 →
- H3C자세히 보기 →
- Oracle자세히 보기 →
- JBoss자세히 보기 →
- Tomcat자세히 보기 →
- Solaris자세히 보기 →
- IBM AS/400자세히 보기 →
- Cisco ASA자세히 보기 →
- Syslog Server자세히 보기 →
- Cisco Meraki자세히 보기 →
- AWS ELB자세히 보기 →
- AWS EC2자세히 보기 →
- AWS CloudTrail자세히 보기 →
- Apache server자세히 보기 →
- DHCP server자세히 보기 →
- My SQL자세히 보기 →
- SAP ERP자세히 보기 →
- PostgreSQL자세히 보기 →
- Sysmon자세히 보기 →
- AWS S3자세히 보기 →
- IBM Db2자세히 보기 →
- SonicWall자세히 보기 →
- Juniper자세히 보기 →
- WatchGuard자세히 보기 →
- Barracuda WAF자세히 보기 →
- Barracuda Email Security Gateway자세히 보기 →
- Huawei자세히 보기 →
- Symantec DLP자세히 보기 →
- Trend Micro자세히 보기 →
- Nessus자세히 보기 →
- Nexpose자세히 보기 →
- Nmap자세히 보기 →
- Qualys자세히 보기 →
- Vcenter자세히 보기 →
- OpenVas자세히 보기 →
- ESXi자세히 보기 →
- Hyper-V자세히 보기 →
- ITOM자세히 보기 →
- TopSec자세히 보기 →
- Sangfor자세히 보기 →
- Azure자세히 보기 →
- Cyberoam자세히 보기 →
- ADManager Plus자세히 보기 →
- Active Directory자세히 보기 →
- ADAudit Plus자세히 보기 →
- ADSelf Service Plus자세히 보기 →
- Salesforce자세히 보기 →
- FireEye자세히 보기 →
- Symantec Endpoint자세히 보기 →
- Malwarebytes자세히 보기 →
- McAfee자세히 보기 →
- ServiceNow자세히 보기 →
- Jira Service Management자세히 보기 →
- Google Cloud Platform자세히 보기 →
- ServiceDesk Plus자세히 보기 →
- Zendesk자세히 보기 →
- Microsoft Entra ID자세히 보기 →
- Microsoft 365자세히 보기 →
- Cisco Duo data connector자세히 보기 →